Memahami Konsep Dasar Confidential Computing
Dalam dunia keamanan siber, kita mengenal tiga kondisi utama data: saat disimpan (at rest), saat dikirim (in transit), dan saat digunakan (in use). Jika enkripsi penyimpanan dan jaringan sudah menjadi standar, maka perlindungan data Confidential Computing menjadi tantangan yang paling kompleks. Mengapa demikian? Karena agar prosesor dapat memproses data, ia harus membacanya. Hal ini membuat data rentan terhadap akses dari hipervisor atau sistem operasi.
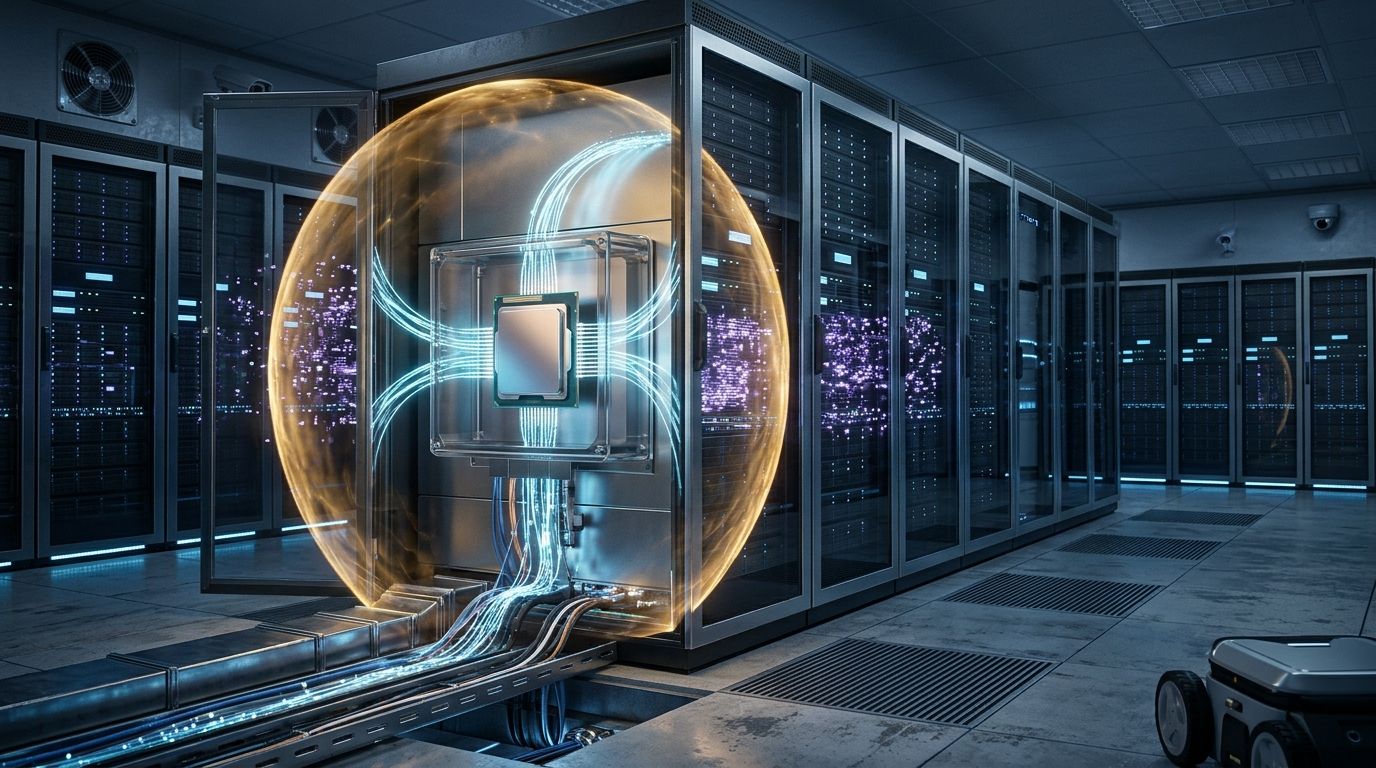
Confidential Computing hadir untuk mengubah batasan tersebut. Teknologi ini memanfaatkan kemampuan perangkat keras modern dari AMD dan Intel untuk menjaga memori mesin virtual (VM) tetap terenkripsi. Dengan cara ini, data akan tetap terisolasi bahkan dari kontrol hipervisor sekalipun. Vmware Cloud Foundation (VCF) kini telah mendukung penuh penggunaan confidential VMs pada kedua arsitektur prosesor tersebut.
Mengapa Data In Use Perlu Dilindungi?
Confidential Computing Consortium mendefinisikan teknologi ini sebagai perlindungan data melalui lingkungan eksekusi terpercaya berbasis perangkat keras. Dalam operasionalnya, setiap confidential VM memiliki kunci enkripsi memori yang unik. Hipervisor tidak memiliki kunci ini, sehingga akses administratif sekalipun tidak bisa membaca memori VM dalam bentuk teks polos.
Ini adalah langkah krusial. Biasanya, siapa pun yang mengontrol hipervisor bisa melihat semua proses di dalam VM. Sebagai contoh, snapshot memori sering kali mengandung kata sandi dan kunci kriptografi yang sensitif. Dengan teknologi ini, kita bisa menutup celah akses memori bagi penyerang yang berhasil masuk ke lapisan sistem operasi.
Implementasi Confidential VMs pada Vmware
VCF saat ini mendukung dua teknologi utama yang menjadi standar industri:
- AMD SEV-SNP: Mengenkripsi memori VM dan memberikan perlindungan integritas agar hipervisor tidak dapat melakukan manipulasi data.
- Intel TDX: Menjalankan VM dalam “trust domain” yang terisolasi sepenuhnya di tingkat perangkat keras, melindungi memori dan status CPU.
Untuk mengaktifkannya, Anda harus memastikan fitur prosesor sudah aktif di firmware server, menggunakan perangkat keras virtual versi 22, dan memilih opsi Confidential Compute saat membuat VM. Perlu diingat, teknologi ini saat ini lebih optimal untuk guest Linux dengan kernel terbaru.
Pentingnya Pembuktian (Attestation)
Mengenkripsi memori hanyalah bagian pertama. Bagian kedua adalah attestation atau pembuktian. Proses ini memastikan bahwa workload Anda berjalan di lingkungan yang asli dan telah dikonfigurasi dengan benar sebelum data rahasia dikirimkan ke dalamnya.
Prosesor akan menghasilkan laporan yang dapat diverifikasi oleh pihak ketiga atau layanan manajemen kunci. Dengan sistem ini, rahasia hanya akan diberikan kepada VM yang benar-benar terverifikasi aman. Tanpa mekanisme attestation yang dirancang sejak awal, perlindungan enkripsi tidak akan memberikan keamanan maksimal.
Batasan yang Perlu Anda Ketahui
Meskipun sangat kuat, Confidential Computing bukanlah solusi untuk semua masalah. Ada beberapa poin penting yang perlu dicatat:
- Masalah di dalam guest: Malware atau aplikasi rentan di dalam VM tetap bisa melihat data jika sistem tersebut tidak dikelola dengan benar.
- Data pada disk: Enkripsi memori tidak melindungi data yang sudah tertulis di penyimpanan fisik.
- Denial of Service: Hipervisor masih memiliki kendali atas ketersediaan sumber daya VM.
Selain itu, ada dampak operasional. Fitur seperti vMotion, snapshot memori, dan beberapa fungsi suspend tidak tersedia untuk confidential VMs. Oleh karena itu, perencanaan kapasitas dan strategi pemeliharaan harus disesuaikan sejak tahap awal.
Kesimpulan
Confidential Computing adalah solusi tepat untuk beban kerja kritis seperti sistem manajemen kunci, database sensitif, dan model AI privat. Dengan mengisolasi memori di tingkat prosesor, Anda dapat mengurangi ketergantungan kepercayaan pada infrastruktur pihak ketiga secara signifikan.
Mulailah dari workload yang paling membutuhkan proteksi tinggi. Pastikan perangkat keras, OS guest, dan alur attestation sudah selaras sebelum menerapkan fitur ini secara luas. Dengan pendekatan yang tepat, Anda akan memiliki lingkungan komputasi yang jauh lebih tangguh terhadap ancaman siber modern.
Vmware Indonesia merupakan bagian dari PT. iLogo Infralogy Indonesia, yang bertindak sebagai partner resmi Vmware. Selain itu, kami juga berperan sebagai penyedia layanan (vendor) sekaligus distributor berbagai produk Infrastruktur IT dan Cybersecurity terbaik di Indonesia.