Mengapa Enkripsi Penyimpanan VCF Penting?
Keamanan data seringkali dianggap sebagai tugas yang rumit dan memakan waktu lama. Banyak proyek keamanan, seperti segmentasi jaringan atau manajemen identitas, membutuhkan koordinasi yang sangat intensif. Namun, Enkripsi Penyimpanan VCF hadir sebagai solusi yang jauh lebih praktis dan efisien bagi administrator IT.
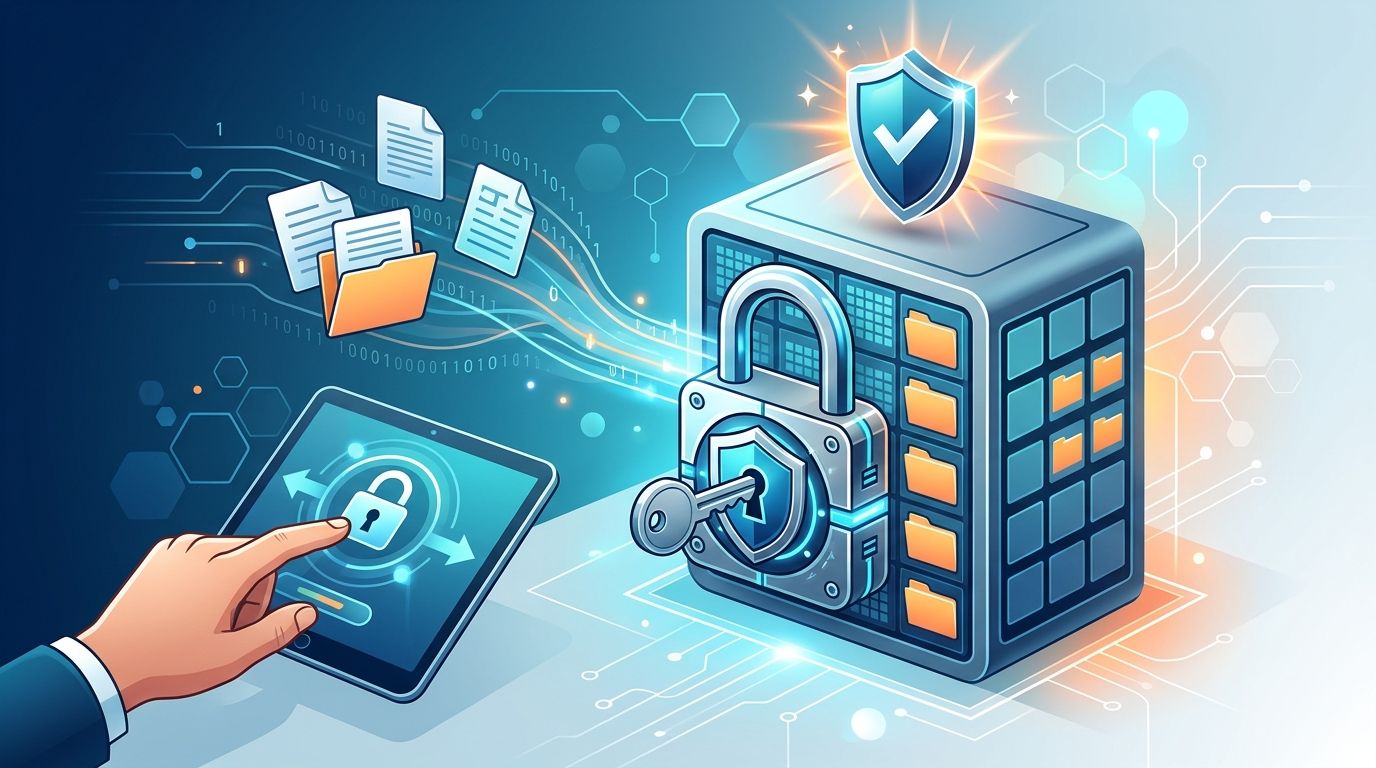
Di VMware Cloud Foundation (VCF), enkripsi vSAN dapat Anda aktifkan hanya dalam beberapa klik saja. Proses ini berjalan di latar belakang tanpa mengganggu beban kerja (workload) yang sedang aktif. Selain itu, fitur ini melindungi organisasi Anda dari kebocoran data fisik yang sering terjadi ketika drive atau hard disk meninggalkan gedung pusat data dengan data yang masih tersimpan di dalamnya.
Perlindungan Data dari Ancaman Fisik
Drive sering keluar dari pusat data untuk berbagai alasan. Mulai dari kerusakan teknis, penggantian saat upgrade sistem, hingga pembuangan perangkat yang sudah habis masa pakainya. Proses penghapusan data (wiping) pada setiap drive yang dipensiunkan ternyata jauh lebih sulit daripada yang dibayangkan sebelumnya.
Media penyimpanan berbasis Flash, seperti SSD dan NVMe, memiliki kompleksitas tinggi dalam hal pembersihan data. Karena desain perangkat ini yang terus menulis data baru ke lokasi segar guna meratakan keausan sel memori, salinan data lama seringkali tertinggal di blok tersembunyi. Sayangnya, perintah hapus bawaan vendor terkadang tidak bekerja secara konsisten.
Mengapa Enkripsi Penyimpanan Adalah Kunci
Dengan menerapkan Enkripsi Penyimpanan VCF, Anda mengubah tantangan teknis pembersihan data menjadi masalah manajemen kunci yang jauh lebih sederhana. Fitur enkripsi vSAN bekerja di lapisan ESX, sebelum data menyentuh perangkat keras. Artinya, Anda tidak lagi bergantung pada firmware drive yang mungkin memiliki celah keamanan.
Selain itu, Anda tidak perlu mengeluarkan biaya tambahan untuk membeli Self-Encrypting Drives (SED) yang mahal. Strategi ini memungkinkan Anda melakukan cryptographic erase dengan memusnahkan kunci enkripsi, sehingga data di dalam drive yang sudah dipensiunkan tidak mungkin dibaca oleh pihak mana pun.
Apa yang Tidak Terlindungi?
Penting untuk diingat bahwa enkripsi ini memiliki batasan tertentu. Fitur ini melindungi data saat berada dalam kondisi diam (at rest), namun tidak memberikan proteksi terhadap ancaman internal yang sah. Berikut adalah poin-poin yang perlu diperhatikan:
- Data di dalam guest VM: Data berbentuk plaintext dapat diakses oleh siapa saja yang memiliki kredensial masuk yang sah.
- Administrator: Pengguna dengan hak akses tertentu masih bisa mengakses VM meskipun datastore terenkripsi.
- Host Compromise: Ransomware yang berjalan di level administratif tetap dapat menyerang host.
- Backup: Data cadangan biasanya tersimpan dalam kondisi cleartext agar proses deduplikasi berjalan lancar. Pastikan untuk mengenkripsi sistem backup Anda secara terpisah.
Mulai dengan Strategi Key Provider
Dalam VCF, kunci enkripsi dikelola melalui key provider. Anda memiliki dua opsi utama: vSphere Native Key Provider yang tertanam di vCenter atau Standard Key Provider yang terhubung ke KMS eksternal via protokol KMIP. Native Key Provider sangat mudah diterapkan, sementara KMS eksternal memberikan tingkat keamanan fisik yang lebih tinggi.
Cara Mengaktifkan Enkripsi vSAN
Mengaktifkan enkripsi vSAN sangat mudah dilakukan melalui vSphere Client. Anda cukup masuk ke menu Configure > vSAN > Services > Data Services. Kami menyarankan Anda untuk mengaktifkan baik enkripsi data-at-rest maupun data-in-transit.
Jika kluster Anda sudah berjalan, vSAN akan melakukan penulisan ulang data di latar belakang. Proses ini sangat aman dan tidak menyebabkan downtime, selama kluster memiliki kapasitas yang memadai. Dengan langkah ini, Anda akan memiliki infrastruktur yang jauh lebih tangguh terhadap risiko pencurian data fisik.
Kesimpulan
Enkripsi penyimpanan adalah langkah paling mudah untuk memperkuat pertahanan pusat data Anda. Dengan mengintegrasikan enkripsi sejak awal, Anda memastikan bahwa data sensitif tetap terlindungi sepanjang masa pakai perangkat keras. Selalu ingat untuk mencadangkan key provider Anda guna menghindari kehilangan akses terhadap data penting.
Vmware Indonesia merupakan bagian dari PT. iLogo Infralogy Indonesia, yang bertindak sebagai partner resmi Vmware. Selain itu, kami juga berperan sebagai penyedia layanan (vendor) sekaligus distributor berbagai produk Infrastruktur IT dan Cybersecurity terbaik di Indonesia.