Memahami Pentingnya Penyedia Kunci Enkripsi VMware
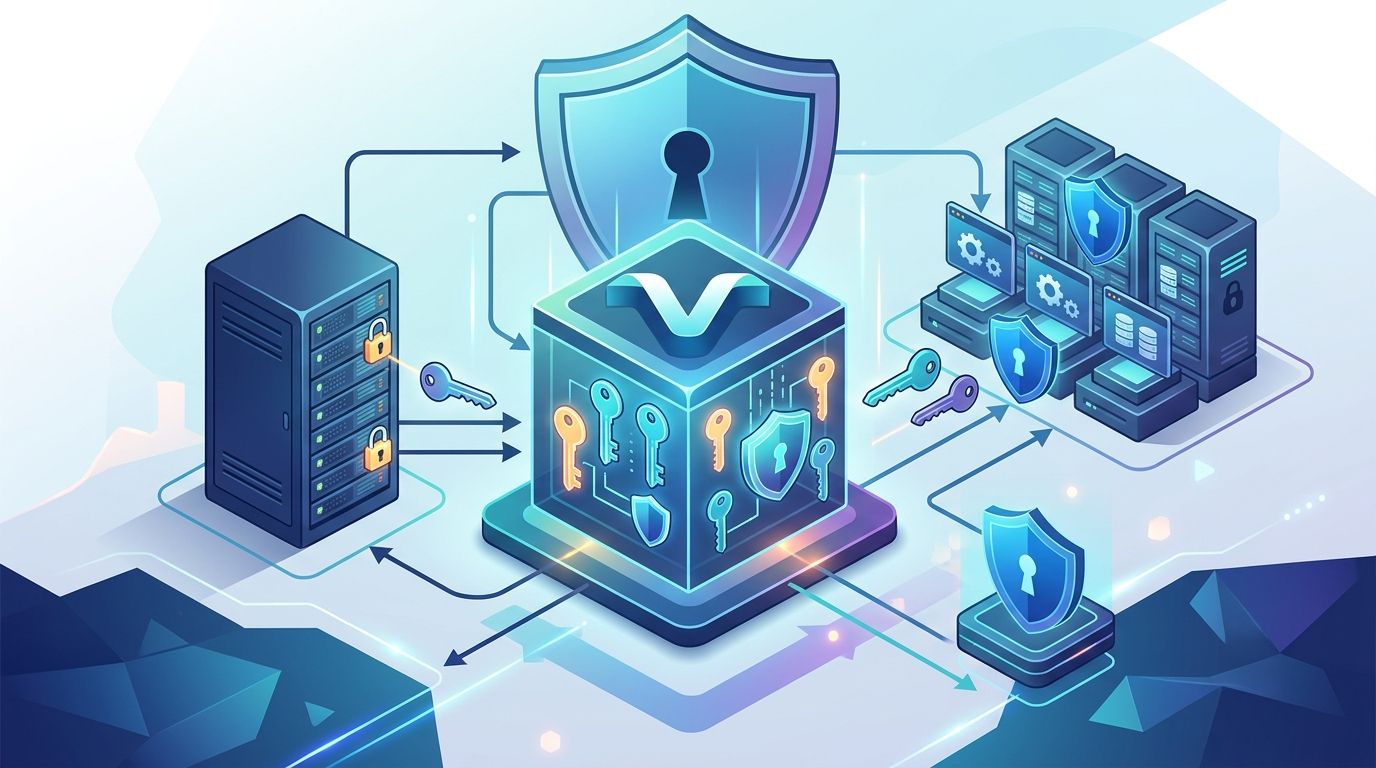
Penyedia Kunci Enkripsi VMware (Encryption Key Provider) menjadi fondasi utama dalam menjaga keamanan data di lingkungan cloud. Setelah data dienkripsi, keamanan sistem Anda bergantung sepenuhnya pada perlindungan terhadap kunci tersebut. Memastikan kunci selalu tersedia saat dibutuhkan adalah prioritas utama bagi administrator infrastruktur IT.
Vmware Cloud Foundation (VCF) mempermudah proses enkripsi penyimpanan dengan alur kerja yang intuitif. Namun, efektivitas sistem keamanan ini sangat bergantung pada keputusan desain yang Anda buat di awal. Dari mana kunci berasal, di mana kunci tersebut disimpan, serta bagaimana aksesnya diatur, adalah elemen kunci dalam perencanaan keamanan yang kokoh.
Memilih Jenis Penyedia Kunci di VCF
VCF menawarkan dua pilihan utama untuk penyedia kunci yang dapat disesuaikan dengan kebutuhan organisasi Anda. Berikut adalah perbandingan mendalam antara keduanya:
1. Standard Key Provider
Standard Key Provider menghubungkan vCenter ke Key Management Server (KMS) eksternal menggunakan protokol KMIP. Dalam skenario ini, vCenter berperan mengelola ID kunci, sementara server kunci menyimpan material kunci yang sebenarnya. Pendekatan ini sangat disarankan untuk lingkungan yang memerlukan standar keamanan tinggi dengan kontrol akses terpusat.
2. vSphere Native Key Provider
Jika Anda mencari kemudahan penggunaan tanpa infrastruktur eksternal, vSphere Native Key Provider adalah pilihan yang tepat. Fitur ini tertanam langsung di dalam vCenter. Sistem akan membuat kunci utama yang didistribusikan ke setiap host ESX. Karena kesederhanaannya, fitur ini sangat ideal bagi organisasi yang menginginkan implementasi enkripsi cepat tanpa kompleksitas tambahan.
Strategi Ketersediaan dan Ketahanan Sistem
Desain Penyedia Kunci Enkripsi VMware harus memperhitungkan skenario terburuk, termasuk pemadaman listrik total. Ketersediaan kunci adalah syarat mutlak agar beban kerja (workload) tetap berjalan.
- Redudansi Server Kunci: Selalu gunakan lebih dari satu server kunci untuk menghindari titik kegagalan tunggal.
- Pemisahan Infrastruktur: Tempatkan server kunci pada host atau rak yang berbeda dengan infrastruktur yang dilindunginya.
- Monitoring Sertifikat: Kelola masa berlaku sertifikat antara vCenter dan KMS dengan cermat untuk mencegah gangguan akses kunci.
Menghindari Ketergantungan Melingkar (Circular Dependencies)
Kesalahan umum dalam desain enkripsi adalah membuat ketergantungan melingkar. Bayangkan server kunci berjalan sebagai VM di atas datastore terenkripsi. Jika sistem restart secara keseluruhan, datastore tidak bisa dibuka karena server kunci belum aktif. Oleh karena itu, pastikan server kunci berada di luar infrastruktur yang dilindunginya agar proses boot berjalan lancar.
Cadangan Kunci adalah Kewajiban
Kehilangan kunci enkripsi berarti kehilangan data permanen. Vmware tidak menyediakan “pintu belakang” (backdoor) untuk enkripsi. Oleh karena itu, cadangan material kunci sama vitalnya dengan cadangan data utama. Lakukan pencadangan rutin, simpan kata sandi di lokasi terpisah, dan pastikan setiap host memiliki recovery key yang tersimpan dengan aman.
Rotasi Kunci dan Pemeliharaan Berkala
Keamanan yang statis adalah celah bagi penyerang. Gunakan fitur shallow rekey secara berkala untuk mengganti kunci enkripsi tanpa perlu mematikan VM. Rotasi kunci rutin, misalnya setiap 60 hari, membantu meminimalkan risiko jika terjadi kompromi pada kunci lama. Pastikan untuk selalu melakukan pengujian pemulihan di lingkungan laboratorium sebelum menerapkannya di produksi.
Kesimpulan
Desain Penyedia Kunci Enkripsi VMware yang matang akan memberikan perlindungan data yang tangguh dan kepatuhan regulasi yang lebih baik. Dengan merencanakan ketersediaan, menghindari ketergantungan melingkar, dan disiplin dalam manajemen cadangan, Anda dapat mengoptimalkan ekosistem keamanan IT Anda dengan percaya diri.
Vmware Indonesia merupakan bagian dari PT. iLogo Infralogy Indonesia, yang bertindak sebagai partner resmi Vmware. Selain itu, kami juga berperan sebagai penyedia layanan (vendor) sekaligus distributor berbagai produk Infrastruktur IT dan Cybersecurity terbaik di Indonesia.